예약 정보가 사기의 재료가 될 때, 호텔 시스템 보안의 약한 고리
2026년 11월 잇따라 보도된 호텔 보안 사고로 본 협력사 계정, 모바일 앱, 고객 커뮤니케이션의 과제
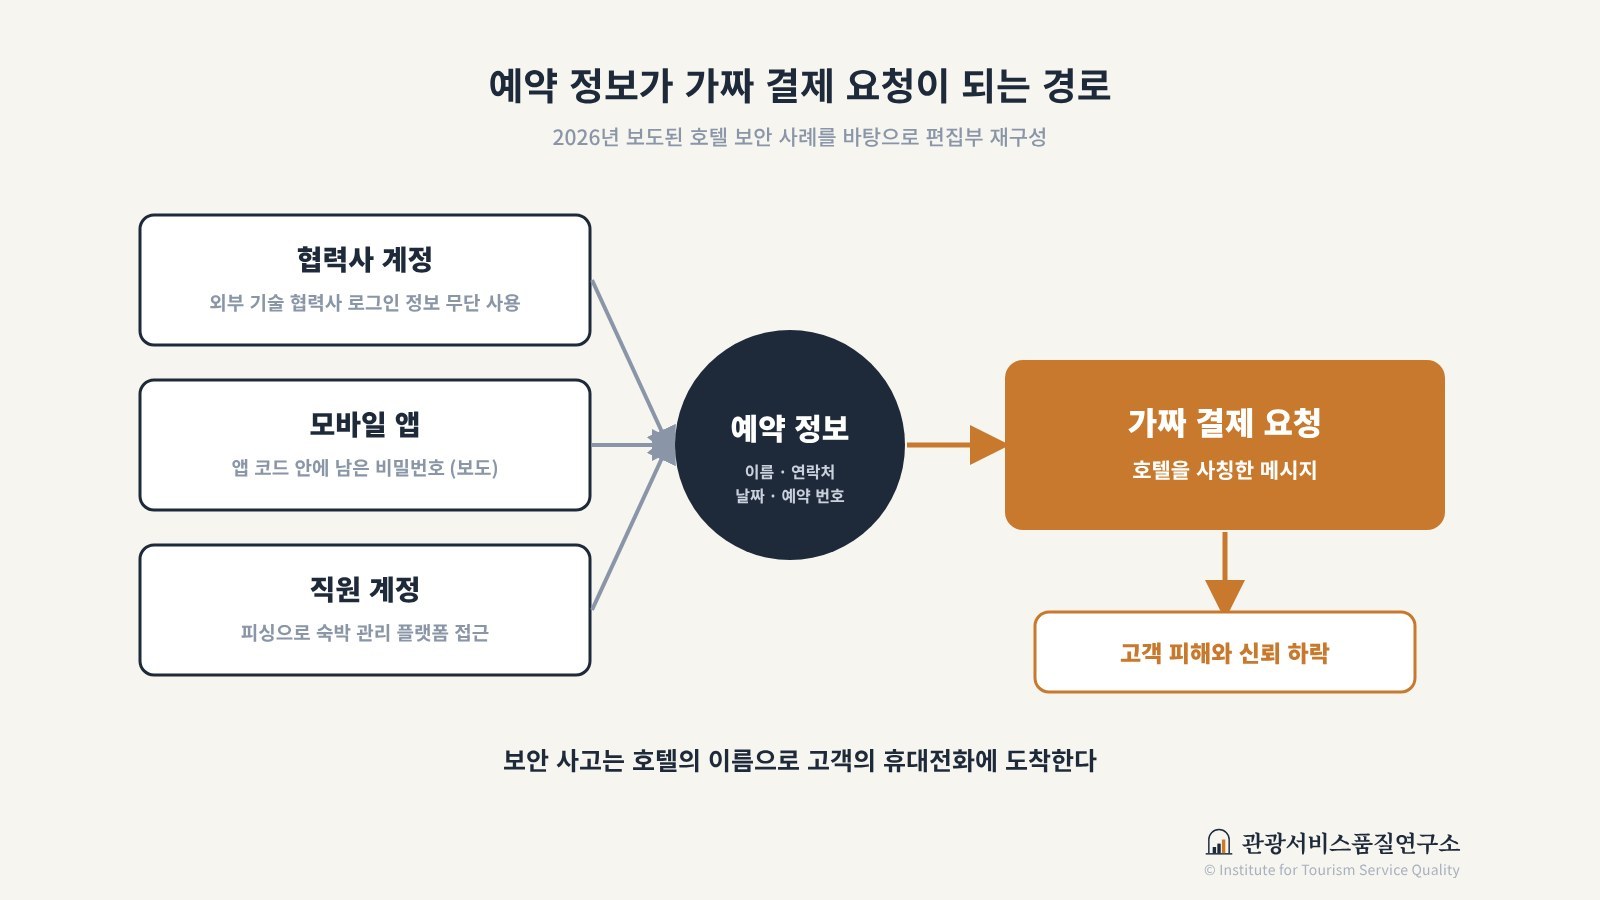
호텔 예약 정보는 카드번호가 없어도 가치가 있다. 투숙객의 이름, 연락처, 투숙 날짜, 예약 번호만 있으면 호텔 직원인 척 "예약 확인을 위해 결제가 필요하다"는 메시지를 보낼 수 있기 때문이다. 2026년 11월 유럽의 럭셔리 호텔 그룹과 미국의 대형 호텔 프랜차이즈 기업에서 잇따라 보안 문제가 보도되었다. 두 사례는 호텔 시스템의 약한 고리가 본사 서버가 아니라 협력사 계정과 고객용 앱처럼 경계에 있는 곳일 수 있음을 보여 준다.
무엇이 보도되었나
켐핀스키(Kempinski): La Revue des Hôtels가 전한 켐핀스키의 2026년 11월 12일 공지에 따르면, 외부 기술 협력사의 로그인 정보가 권한 없는 사람에게 사용되었다. 노출된 정보는 투숙객 이름, 투숙 날짜, 호텔 이름, 예약 번호, 휴대전화 번호, 이메일 주소이며, 이 정보로 켐핀스키 호텔을 사칭해 결제를 요구하는 연락이 이루어졌다. 회사는 결제 카드 정보는 해당 시스템에 저장되지 않아 접근되지 않았다고 밝혔고, 여권·비자 번호의 노출 여부는 확인하거나 배제할 수 없다고 했다. 해당 계정을 폐기하고 외부 보안 전문가와 조사를 시작했으며, 개인정보 감독기관에 신고했다고 밝혔다. 협력사 이름, 영향받은 고객 수, 대상 호텔은 공개되지 않았다. 독일 여행업 전문지 fvw도 같은 사건을 보도하며 이메일이나 왓츠앱으로 오는 결제 요청이 사기라는 회사의 경고를 전했다.
윈덤(Wyndham): TechCrunch는 2026년 11월 9일, 보안 연구자가 윈덤의 안드로이드 앱 안에 하드코딩된(Hardcoded) 비밀번호를 발견했으며 이 비밀번호로 세일즈포스(Salesforce)에 있는 내부 고객 데이터베이스에 접근할 수 있었다고 보도했다. 보도에 따르면 고객 이름, 이메일 주소, 회원 번호, 로그인 유지 토큰 등이 노출될 수 있는 상태였고, 연구자는 AI 도구로 앱 코드를 분석해 문제를 찾았다. 윈덤은 TechCrunch의 연락 이후 해당 자격 증명을 폐기했으며 "무단 접근의 증거는 없다"고 밝혔다. 이후 다른 매체의 보도도 대부분 TechCrunch 보도를 인용한 것이므로, 사실관계는 사실상 단일 보도에 근거한다.
이런 사고는 2026년 들어 반복되고 있다. 보안 기업 젠 디지털(Gen Digital)은 3월, 호텔 직원 계정을 피싱으로 탈취해 숙박 관리 플랫폼에 들어간 뒤 실제 예약 정보를 근거로 가짜 결제를 요구하는 '예약 하이재킹' 수법을 분석했다. 5월에는 BWH Hotels가 예약 정보를 담은 웹 애플리케이션에 6개월 넘게 무단 접근이 있었다고 고객에게 알렸다.
의미 해석: 정보 유출이 서비스 실패로 바뀌는 경로
첫째, 공격 대상이 호텔 시스템의 경계로 옮겨 가고 있다. 켐핀스키 사례의 출입구는 협력사 계정이었고, 윈덤 보도의 문제는 고객에게 배포된 앱 안에 있었다. 호텔이 쓰는 객실관리시스템(PMS), 채널 매니저, 고객 메시징, 고객관계관리(CRM) 도구가 늘어날수록 계정과 연동 지점도 늘어난다.
둘째, 피해는 고객 경험으로 나타난다. 가짜 결제 요청은 실제 예약 번호와 날짜를 담고 오기 때문에 고객이 구분하기 어렵다. 고객이 사기를 당하면 그 경험은 "호텔에서 온 메시지에 속았다"로 기억된다. 정보 보안 사고가 곧 신뢰의 실패이자 서비스 실패가 되는 셈이다.
셋째, 공격 도구의 문턱이 낮아졌다. 윈덤 보도에서 연구자는 AI 도구로 앱 코드를 분석했다. 같은 방법을 악의적인 사람도 쓸 수 있다는 점에서, 앱 안에 비밀 정보를 남기지 않는 기본 원칙의 중요성이 커졌다. 시스템 연동과 권한 관리의 문제는 PMS가 AI 비서와 연결될 때, MCP 확산과 권한 관리의 과제에서도 다루었다.
편집부의 제안
예약 정보 보호를 위해 호텔이 점검해 볼 만한 항목은 다음과 같다. 국내 개인정보 보호 법령상 신고·통지 기준은 원문 확인이 필요하다.
- 협력사 계정을 목록으로 관리한다: 예약 정보에 접근할 수 있는 외부 협력사 계정을 모두 적고, 계정별 권한 범위, 다중 인증(MFA) 적용 여부, 마지막 사용일을 정기적으로 확인한다. 쓰지 않는 계정은 바로 닫는다.
- 예약 정보 내보내기를 제한한다: 대량 조회와 내보내기 권한을 꼭 필요한 직무에만 주고, 평소와 다른 대량 조회를 알림으로 받는다.
- 고객에게 결제 요청 원칙을 미리 알린다: 호텔이 메신저나 문자로 결제 링크를 보내지 않는다면, 그 원칙을 예약 확인 메일과 공식 홈페이지에 분명히 적는다. 의심 메시지를 확인할 공식 창구도 함께 안내한다.
- 앱과 연동 코드에 비밀 정보가 남지 않았는지 점검한다: 모바일 앱, 키오스크, 웹 예약 엔진을 공급받을 때 비밀번호나 접근 키가 코드에 들어 있지 않은지 계약과 검수 단계에서 확인을 요구한다.
- 취약점 신고 창구를 연다: 외부 연구자가 문제를 발견했을 때 연락할 수 있는 보안 신고 창구를 홈페이지에 공개한다. 윈덤 보도에서 연구자는 신고 창구를 찾지 못해 언론을 통해 회사에 알렸다.
고객에게 보안은 보이지 않지만, 보안이 무너진 결과는 호텔의 이름으로 고객의 휴대전화에 도착한다.
맺으며
카드번호를 저장하지 않는 것만으로 예약 정보가 안전해지지는 않는다. 이름과 날짜와 예약 번호만으로도 그럴듯한 사기 메시지가 만들어진다. 호텔 IT의 보안은 이제 본사 시스템을 넘어 협력사 계정, 고객용 앱, 고객과 주고받는 메시지까지를 하나의 경계로 보아야 한다. 그리고 그 경계를 지키는 일은 고객이 호텔을 믿고 예약할 수 있게 하는 서비스품질의 기초이다.
참고문헌
- La Revue des Hôtels (2026.11.14). The Kempinski group, based in Munich, confirms a guest data breach followed by fake payment requests. https://larevuedeshotels.com/en/kempinski-data-breach-fake-payment-requests-munich
- fvw (2026.11.13). Gästedaten betroffen: Phishing-Angriff auf Luxushotelkette Kempinski. https://www.fvw.de/traveltech/sicherheit/gaestedaten-betroffen-phishing-angriff-auf-luxushotelkette-kempinski-266062
- TechCrunch (2026.11.9). Hotel giant Wyndham exposed customer data after app security lapse. https://techcrunch.com/2026/11/09/hotel-giant-wyndham-exposed-customer-data-after-app-security-lapse
- TechDogs (2026.11.10). Wyndham Exposed Customer Data After Leaving Database Password In Android App. https://www.techdogs.com/tech-news/td-newsdesk/wyndham-exposed-customer-data-after-leaving-database-password-in-android-app
- Cyber Security News (2026.4.1). Hackers Hijack Hotel Booking Workflows to Scam Guests With Fake Payment Requests. https://cybersecuritynews.com/hackers-hijack-hotel-booking-workflows/
- SecurityWeek (2026.5.12). BWH Hotels Says Hackers Had Access to Reservation Data for 6 Months. https://www.securityweek.com/bwh-hotels-says-hackers-had-access-to-reservation-data-for-6-months/
이 글이 도움이 되셨나요?
© 관광서비스품질연구소. 이 글의 무단 전재 및 재배포를 금지한다.